
Manfred.Wolff IT-/KI Transformation, Agiler Coach
blog.mwolff.org ist meine Denkwerkstatt für Softwareentwicklung, KI und Agilität. Ich schreibe über das, was mich als Entwickler, Coach und Praktiker wirklich beschäftigt: nicht die glatte Konferenzversion, sondern die echte. Die Themen kommen aus dem Alltag. Wie KI-Werkzeuge die Softwareentwicklung verändern und was das für Teams und Qualität bedeutet. Warum hexagonale Architektur keine akademische Übung ist, sondern eine Leitplanke, die funktioniert. Was von Scrum übrig bleibt. Und wie man DSGVO-konforme KI-Umgebungen baut, ohne auf Produktivität zu verzichten. 35 Jahre Softwareentwicklung. Konkret, meinungsstark, nah an der Praxis.
Dieser Blog ist über trusted blogs auch für Kooperationen buchbar.
Beiträge (41)
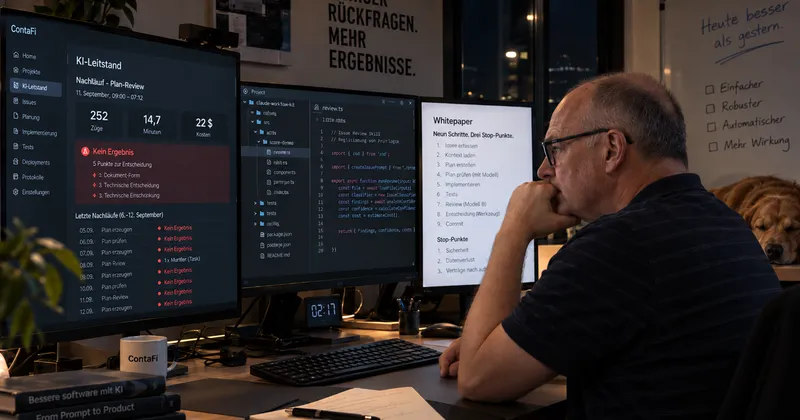
Ich habe meinen Prozess kaputtoptimiert
Am 11. September hat ein Plan-Review im KI-Leitstand 252 Züge, 14,7 Minuten und rechnerisch 22 Dollar gebraucht. Am Ende stand aber kein Ergebnis. Fünf Funde „zur Entscheidung“, kein Marker, die Nacht war vorbei. Drei der fünf Funde betrafen die Form des Dokuments: eine veraltete Zeilenangabe, das W
Die dritte Nacht
Abends ziehe ich ein paar Dokumente auf dem Board in die richtige Spalte, vergebe ein Label und gehe schlafen. Morgens lese ich das Protokoll. Das ist seit Monaten mein Rhythmus, und bis vor kurzem betraf er nur die Implementierung. Jetzt gibt es drei Modi, in denen mein Nacht-Runner läuft, und der
Das Pflichtenheft kommt zurück. Ich halte das für einen Fehler.
In den letzten Monaten werde ich wieder häufiger nach dem Pflichtenheft gefragt. Manchmal mit KI-Begründung: die KI arbeitet ja nur so gut wie ihre Spezifikation, also schreiben wir vorher alles auf. Der erste Teil stimmt. Der Schluss daraus ist aus meiner Sicht falsch. Er war früher falsch, er ist
Test-First war bei Menschen egal. Bei Modellen nicht.
Am 4. September war ich beim legendären Freitagsfrühstück von team neusta und habe meine KI-Strategie vorgestellt. Rund 170 Zuhörerinnen und Zuhörer. Vielen Dank erst einmal für die Einladung. Und dann ging es los. Diskutiert wurde ordentlich, und der Widerspruch kam genau da, wo ich ihn immer bekom
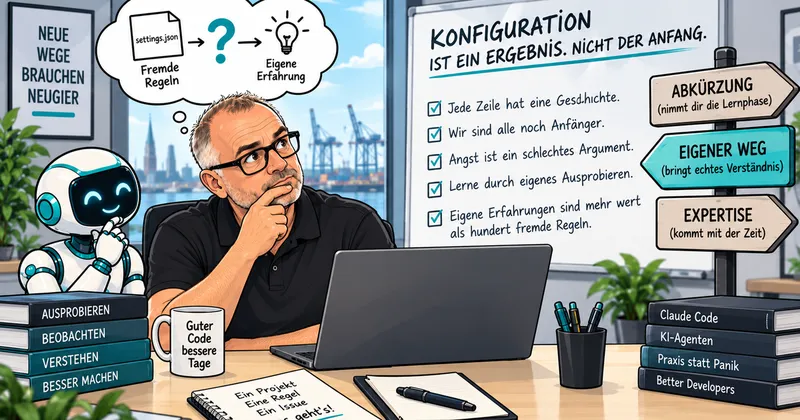
Niemand hat 10.000 Stunden KI
Im letzten Post habe ich beschrieben, wie ich Claude Code Rechte gebe und nehme, mit deny, ask und allow. Der naheliegende nächste Schritt wäre, dass ich meine komplette settings.json anhänge. Das mache ich nicht, und der Grund gilt für fertige Skill-Sammlungen und ausgepackte Prozesse genauso. Eine
Was Claude Code darf, steht in einer Datei
Mein Nachtlauf arbeitet Issues ab, während ich schlafe. Niemand sitzt daneben und klickt Berechtigungen weg. Also muss vorher feststehen, was Claude Code tun darf und was nicht. Bei mir steht das in der settings.json, und sie gilt auch dann, wenn niemand hinsieht. Die Datei kennt drei Listen: deny,
Einen Mangel verwalten
Ich gestehe. Anfang der 2000er habe ich bei einem Kunden abwechselnd zwei Sorten Release ausgeliefert. Das eine erfüllte alle geforderten Features und war fehlerhaft. Das nächste war in guter Qualität, dafür fehlte ein Teil des Funktionsumfangs. Und dann wieder von vorn. Das war kein Plan, den ich s
Der Mensch bleibt am Steuer
Leseprobe aus meinem Buch „Software mit KI entwickeln“. Das ist Kapitel 3, bis auf einen Querverweis unverändert. Es steht früh im Buch, weil alles Weitere daran hängt. Ich spiele Schach. Wenn ich am Brett sitze und am Zug bin, ist die wichtigste Frage nie, wie gut mein Gegner spielt. Die wichtigste
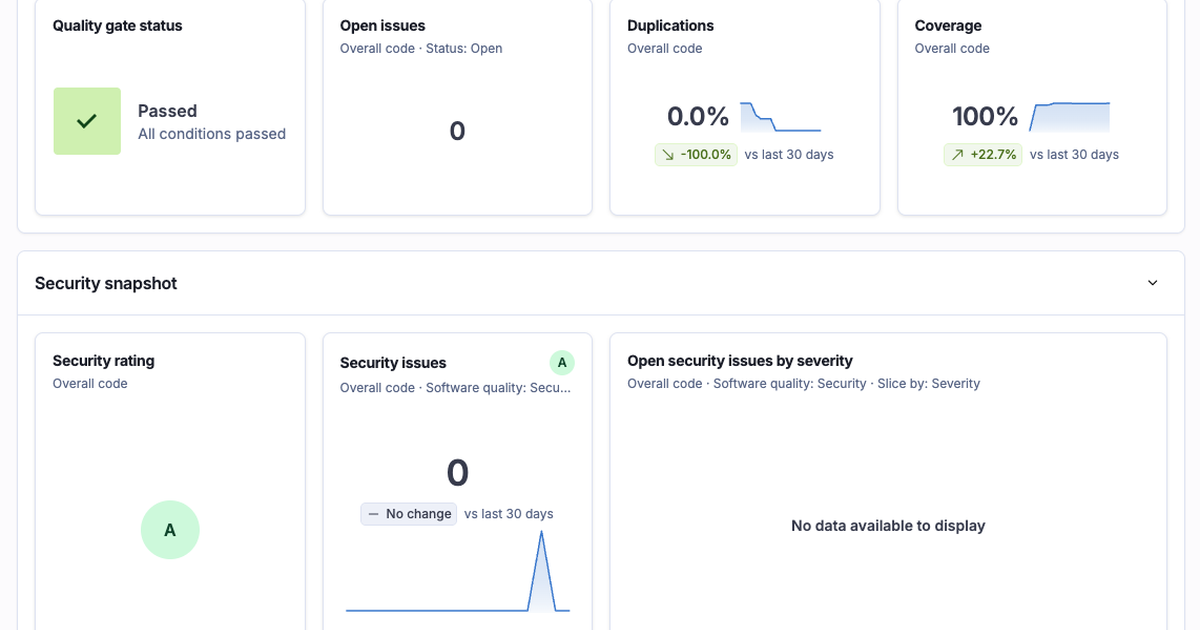
SonarQube gab es vorher auch. Grün war es trotzdem nie.
Auf LinkedIn lese ich seit Monaten dieselbe Warnung. KI-Code sei gefährlich, das Modell mache zu viele Fehler, am Ende müsse der Mensch alles kontrollieren. Im Gespräch mit erfahrenen Entwicklerinnen und Entwicklern höre ich die härtere Variante. Mit KI bekommt man nur schlechte Qualität. Beide Sätz

Vibe-Coding und die Illusion der Kompetenz
Gerade lese ich Posts, die erklären, dass jetzt jeder programmieren kann. Wir brauchen keine externen Entwickler mehr. Wir viben uns eine Software zusammen. Prompt rein, Code raus, fertig. Ich verstehe den Reiz. Ich nutze KI selbst täglich. Aber was da gerade passiert, kenne ich. No-Code hat dasselb
Security gehört ins CI, nicht in einen Skill
Mein claude-workflow-kit hat einen Review-Skill. Er liest den Code, bevor ich pushe. Eine Frage höre ich dazu immer wieder: Warum prüft dieser Skill nicht gleich die Sicherheit mit? Das Modell liest den Code ohnehin. Es könnte nebenbei nach Secrets und Injection-Lücken suchen. Genau das tut es nicht

Frischer Kontext, nichts vergessen: der /implement-night-Skill
Ich wollte mein Kanban-Board nachts abarbeiten lassen. 20 Issues ins Ready-Feld, ein Kommando, schlafen gehen. Der erste Versuch scheiterte nicht an der KI, sondern am Kontextfenster. 20 Issues in einer Session heißt: Issue 17 wird mit dem komprimierten Sediment von 16 Vorgängern gebaut. Irgendwann